Cada bombilla, enchufe o cámara que se conecta a la red doméstica añade una puerta de entrada adicional que rara vez recibe la misma atención que un ordenador o un móvil. No hace falta ser un experto en ciberseguridad para reducir de forma notable el riesgo de una casa llena de gadgets: unas pocas decisiones de configuración, tomadas una vez, cubren la mayoría de los escenarios de ataque más habituales.
Por qué el IoT es un riesgo distinto
Un ordenador o un teléfono reciben actualizaciones de seguridad con frecuencia y suelen tener software de protección activo. Muchos dispositivos IoT domésticos, en cambio, ejecutan sistemas simplificados que rara vez se actualizan una vez pasado el primer año en el mercado, y algunos fabricantes dejan de dar soporte sin previo aviso. Un dispositivo comprometido no solo expone su propia función: puede convertirse en un punto de entrada hacia el resto de la red, incluidos ordenadores con información sensible.
Segmentar la red: VLAN o SSID separado
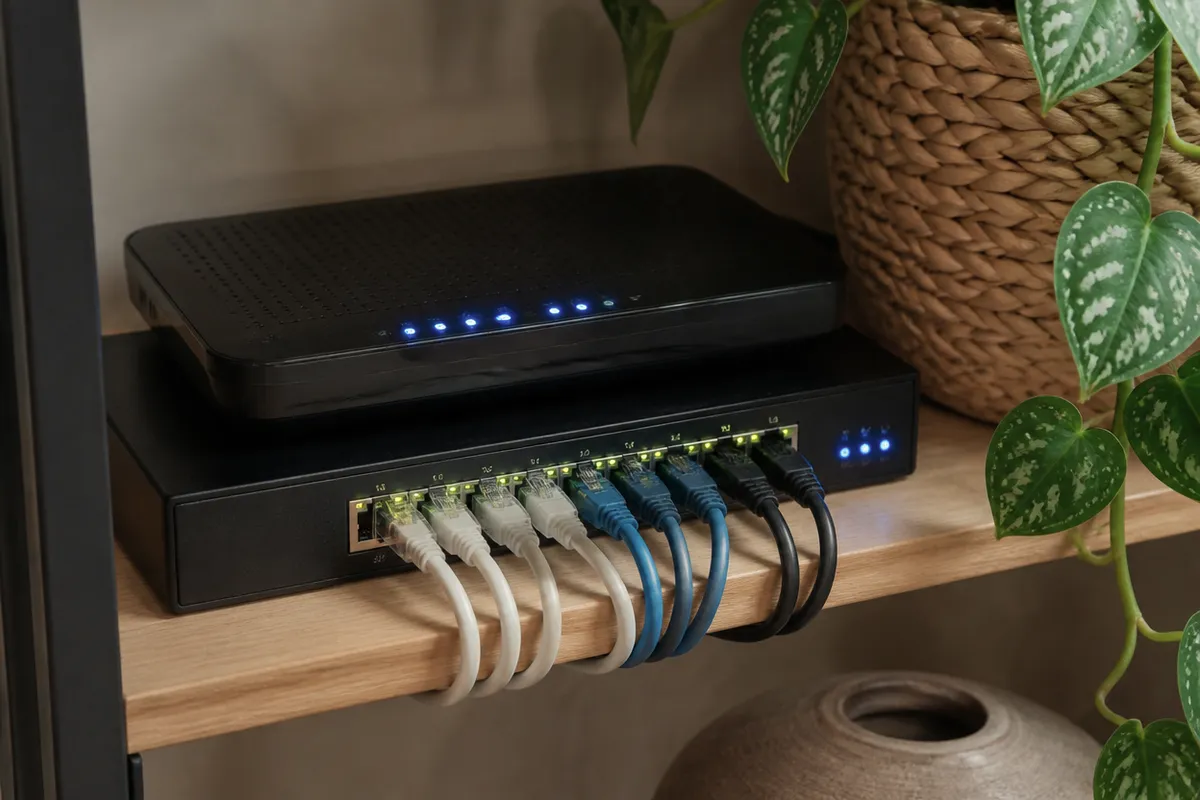
La medida individual con mejor relación entre esfuerzo y beneficio es aislar los dispositivos IoT del resto de equipos de la casa, de modo que aunque una bombilla o un enchufe queden comprometidos, no puedan acceder a los ordenadores donde está la información importante. La forma más sencilla, sin necesidad de conocimientos avanzados de redes, es crear un segundo SSID Wi-Fi dedicado solo a IoT en un router que lo permita; la forma más robusta, para quien tenga un router o switch algo más avanzado, es configurar una VLAN separada con reglas de firewall que impidan la comunicación directa entre segmentos salvo la estrictamente necesaria hacia el hub.
Contraseñas y credenciales por defecto
Un número sorprendente de dispositivos IoT llegan con una contraseña por defecto que nunca se cambia, o con contraseñas débiles reutilizadas de otros servicios. Cambiar la contraseña de administración de cada dispositivo, usar una contraseña distinta y robusta para la red Wi-Fi de IoT, y activar la autenticación en dos pasos en la aplicación del fabricante cuando esté disponible son gestos que llevan minutos y cierran buena parte de los ataques automatizados que recorren internet buscando credenciales por defecto.
Actualizaciones de firmware
Revisar cada pocos meses si hay actualizaciones pendientes en el hub, el router y los dispositivos que lo permitan es una tarea poco vistosa pero necesaria: muchas vulnerabilidades conocidas y explotadas de forma masiva ya tienen parche disponible, y el problema no es la falta de solución sino la falta de instalación. Activar las actualizaciones automáticas cuando el fabricante lo permite reduce esta carga a comprobar, de vez en cuando, que el sistema sigue recibiendo soporte y no ha quedado descontinuado.
- Cambiar todas las contraseñas por defecto antes de conectar un dispositivo nuevo a la red.
- Separar el tráfico IoT del resto de dispositivos mediante SSID o VLAN dedicados.
- Desactivar funciones de acceso remoto que no se usan, como UPnP innecesario o puertos abiertos manualmente.
- Revisar periódicamente qué dispositivos siguen recibiendo actualizaciones y retirar los que ya no tienen soporte del fabricante.
La seguridad de una casa conectada no depende de un único gesto heroico, sino de varios hábitos pequeños mantenidos en el tiempo.
Dispositivos que merecen atención especial
No todos los dispositivos IoT tienen el mismo impacto si se ven comprometidos. Las cámaras que graban el interior de la vivienda y las cerraduras que controlan el acceso físico merecen una revisión de seguridad más estricta que una simple bombilla, precisamente porque una brecha en ellos tiene consecuencias mucho más graves que un fallo en la iluminación. Los criterios específicos para cada uno se tratan en esta guía sobre cámaras IP y en esta guía sobre cerraduras inteligentes, y conviene leerlos antes de decidir si esos dispositivos concretos se conectan a la nube del fabricante o se controlan solo en local.
Red de invitados: una barrera adicional sencilla
Muchos routers domésticos incluyen una red de invitados que aísla a quien se conecta de forma temporal del resto de dispositivos de la casa. Aunque está pensada para visitas, activarla también sirve como capa adicional para asistentes de voz o televisores que se conectan a servicios externos con frecuencia y no necesitan ver el resto de la red doméstica. Configurar esta red de invitados lleva pocos minutos y añade una barrera más entre los dispositivos menos confiables y los equipos con información sensible, sin necesidad de tocar la configuración avanzada del router.
Hábitos que reducen el riesgo sin complicarse la vida
La seguridad de la red no exige revisar cada dispositivo todos los días: basta con establecer una rutina trimestral que compruebe actualizaciones pendientes, contraseñas por defecto olvidadas y dispositivos que ya no se usan pero siguen conectados. Muchas de estas decisiones de seguridad están relacionadas con si el control de la instalación se hace en local o depende de servidores externos, un asunto que conviene resolver junto con la segmentación de red, como se explica en esta comparativa entre hub local y nube. Con estos pasos, una casa con decenas de dispositivos conectados puede ser tan segura, o más, que una con un único router sin ninguna segmentación.